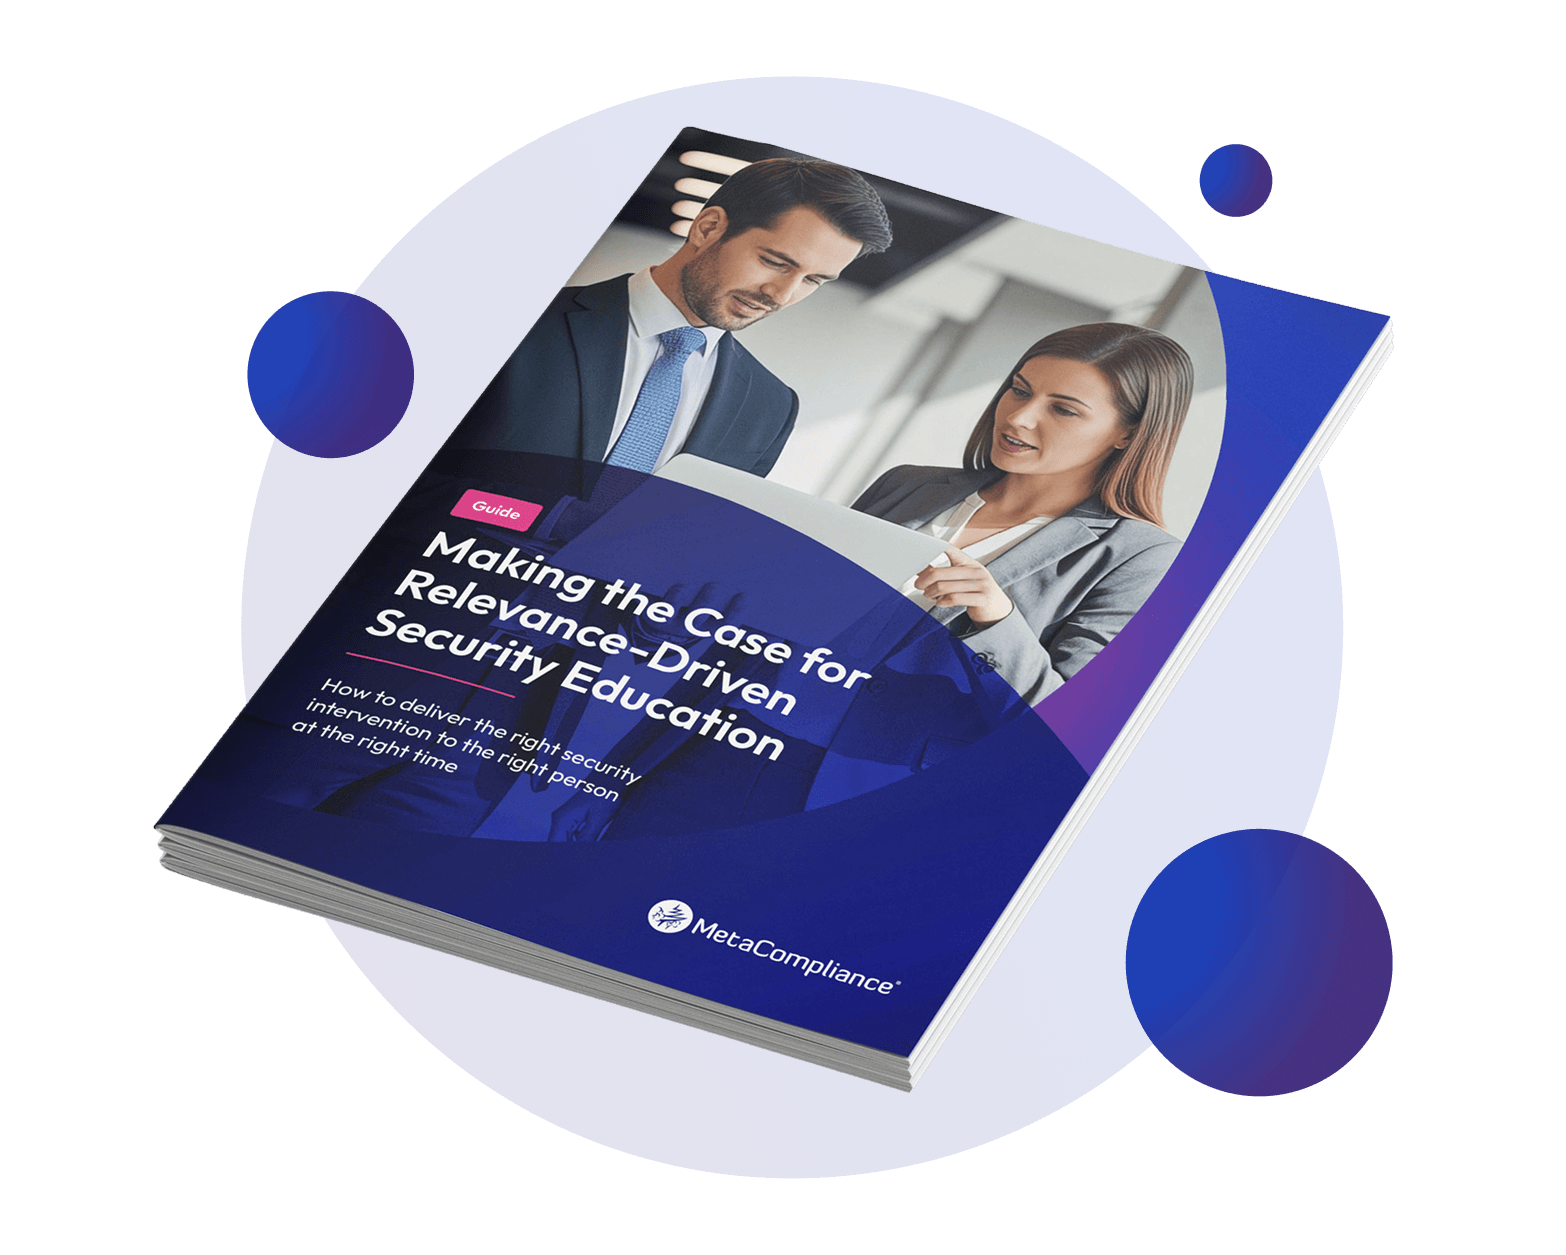
Relevanzorientierte Sicherheitsschulung
Jede Sicherheitsmaßnahme soll Wirkung zeigen
Programme zur Sensibilisierung für Sicherheitsfragen sind beliebter denn je. Die meisten Mitarbeiter nehmen das ganze Jahr über regelmäßig an Schulungen, Phishing-Simulationen und Sicherheitskommunikation teil, doch mehr Aktivitäten bedeuten nicht zwangsläufig weniger Risiken.
Unser „Rethinking Human Cyber Risk“ ergab, dass 81 % der CISOs der Meinung sind, dass Schulungen zum Sicherheitsbewusstsein scheitern, weil sie zu allgemein gehalten sind, um persönlich relevant zu wirken, während drei Viertel angeben, dass Relevanz wichtiger ist als Häufigkeit, wenn es darum geht, sicheres Verhalten zu fördern.
Risiken sind nicht für alle gleich. Die Bedrohungen, denen jemand im Finanzbereich ausgesetzt ist, können sich stark von denen unterscheiden, die auf die Personalabteilung, die IT oder die Führungsspitze abzielen. Selbst Mitarbeiter in derselben Position können sehr unterschiedliche Verhaltensweisen und Risikostufen aufweisen.
In diesem Leitfaden wird erläutert, wie Unternehmen über pauschale Sensibilisierungskampagnen zum Thema Sicherheit hinausgehen und anhand von Rollen, Risiken und Verhaltenssignalen ihre Schulungsmaßnahmen gezielter, zeitnaher und effektiver gestalten können.


Warum Relevanz bei der Durchführung von Schulungen zur Sicherheitssensibilisierung wichtiger ist als die Häufigkeit

Wie Rolle, Risiko und Verhaltenssignale dabei helfen können, festzustellen, welcher Mitarbeiter welche Sicherheitsmaßnahme benötigt und wann

Wie verhaltensgesteuerte Interventionen Risikomomente in Gelegenheiten für relevantes Lernen verwandeln können

Wie MetaCompliance Unternehmen dabei unterstützt, gezielte Sicherheitsschulungen anzubieten und ihren Ansatz kontinuierlich anzupassen
Für wen dieser Leitfaden bestimmt ist
Dieser Leitfaden richtet sich an Sicherheitsverantwortliche, die ihre Programme zur Sensibilisierung für Sicherheitsfragen zielgerichteter, messbarer und besser auf menschliche Risiken abgestimmt gestalten möchten.
Es ist besonders wertvoll für:
- CISOs und Sicherheitsverantwortliche, die für die Reduzierung menschlicher Cyberrisiken zuständig sind
- Experten für Sicherheitsbewusstsein, die über pauschale Schulungskampagnen hinausgehen möchten
- Risiko- und Compliance-Teams, die einen gezielteren Ansatz für die Mitarbeiterschulung suchen
- IT- und Cybersicherheitsteams, die Phishing- und Verhaltensdaten nutzen, um Mitarbeiterrisiken zu verstehen
- Führungskräfte, die klarere Belege dafür suchen, dass Investitionen in Sicherheitsbewusstsein tatsächlich etwas bewirken
Ganz gleich, ob Sie ein etabliertes Programm zur Sensibilisierung für Sicherheitsfragen weiterentwickeln oder beginnen, einen stärker risikoorientierten Ansatz bei der Mitarbeiterschulung zu verfolgen – dieser Leitfaden bietet Ihnen einen praktischen Rahmen, um Relevanz zu einem festen Bestandteil Ihrer Strategie zu machen.

Sind Sie bereit, loszulegen?
Machen Sie Relevanz zu einem Bestandteil Ihrer Strategie zum Umgang mit personellen Risiken
Die Lösung für Cyberrisiken durch menschliches Versagen besteht nicht einfach darin, mehr Schulungen anzubieten. Vielmehr geht es darum, fundiertere Entscheidungen darüber zu treffen , wer Unterstützung benötigt, welche Maßnahmen erforderlich sind und wann diese die größte Wirkung erzielen.
MetaCompliance hilft Unternehmen dabei, menschliche Risiken zu identifizieren und diese Erkenntnisse in relevantere, gezieltere Sicherheitsschulungen umzusetzen, sodass Sicherheitsteams ihre Bemühungen auf die Bereiche konzentrieren können, in denen sie am wichtigsten sind.
Erfahren Sie, wie MetaCompliance Ihnen dabei helfen kann, einen stärker relevanzorientierten Ansatz für menschliche Cyberrisiken zu entwickeln.