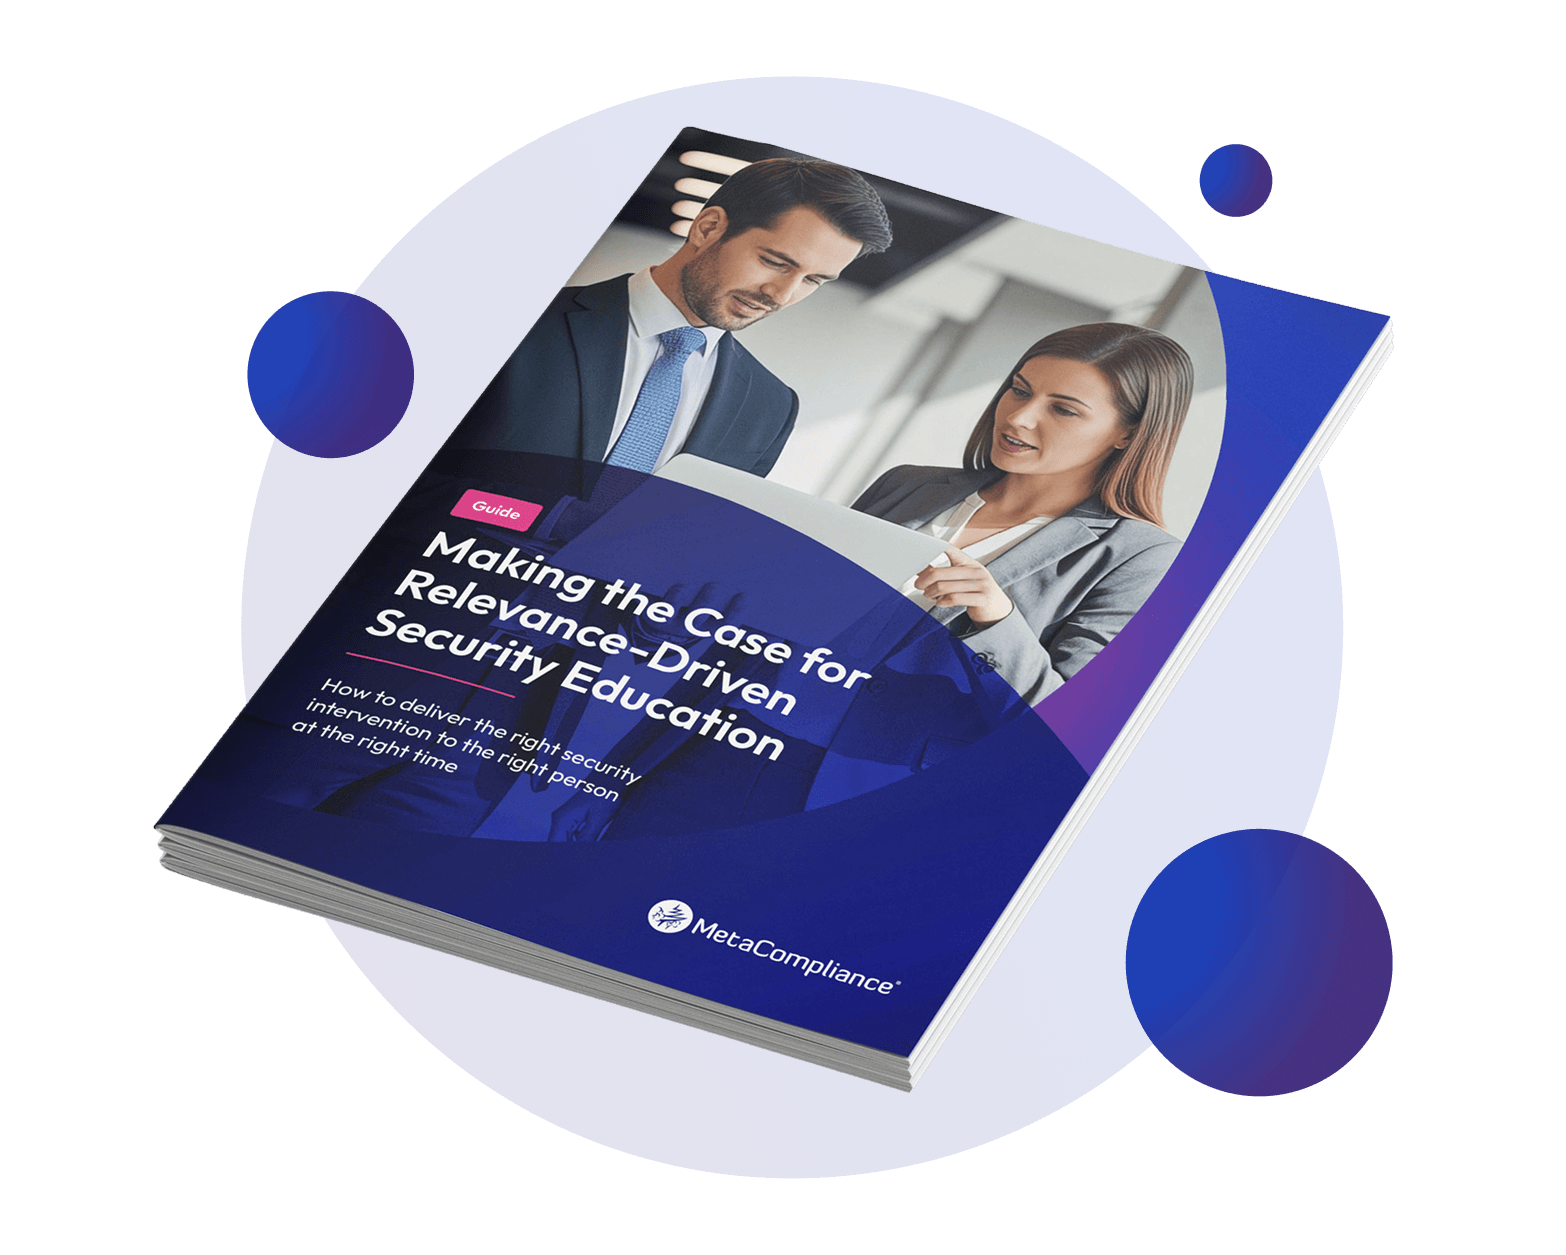
Formación en seguridad basada en la relevancia
Haga que cada intervención de seguridad sea eficaz
Los programas de sensibilización en materia de seguridad están más activos que nunca. La mayoría de los empleados reciben formación, simulacros de phishing y comunicaciones sobre seguridad de forma constante a lo largo de todo el año, pero un mayor volumen de actividad no implica necesariamente un menor riesgo.
Nuestro Estudio «Rethinking Human Cyber Risk» reveló que el 81 % de los CISO consideran que la formación en concienciación sobre seguridad fracasa porque es demasiado genérica como para que los participantes la perciban como algo personalmente relevante, mientras que tres cuartas partes afirman que la relevancia es más importante que la frecuencia a la hora de fomentar un comportamiento seguro.
El riesgo no es el mismo para todo el mundo. Las amenazas a las que se enfrenta una persona del ámbito financiero pueden ser muy diferentes de las que afectan a los departamentos de Recursos Humanos, Tecnologías de la Información o a la alta dirección. Incluso los empleados que ocupan el mismo puesto pueden mostrar comportamientos y niveles de riesgo muy distintos.
En esta guía se analiza cómo las organizaciones pueden ir más allá de las campañas generales de sensibilización sobre seguridad y utilizar indicadores relacionados con el puesto, el riesgo y el comportamiento para que la formación sea más específica, oportuna y eficaz.


Por qué la pertinencia es más importante que la frecuencia a la hora de impartir formación en materia de concienciación sobre seguridad

Cómo las señales relacionadas con el puesto, el riesgo y el comportamiento pueden ayudar a determinar qué empleado necesita qué tipo de intervención de seguridad y en qué momento

Cómo las intervenciones basadas en el comportamiento pueden convertir los momentos de riesgo en oportunidades para un aprendizaje significativo

Cómo ayuda MetaCompliance a las organizaciones a impartir formación en materia de seguridad específica y a adaptar continuamente su enfoque
A quién va dirigida esta guía
Esta guía está dirigida a los responsables de seguridad que deseen que sus programas de sensibilización en materia de seguridad sean más específicos, cuantificables y adaptados a los riesgos humanos.
Resulta especialmente útil para:
- Directores de seguridad de la información (CISO) y responsables de seguridad encargados de reducir el riesgo cibernético humano
- Profesionales de la sensibilización en materia de seguridad que desean ir más allá de las campañas de formación generales
- Equipos de gestión de riesgos y cumplimiento normativo que buscan un enfoque más específico para la formación de los empleados
- Equipos de TI y ciberseguridad que utilizan datos sobre phishing y comportamiento para comprender el riesgo que plantean los empleados
- Directivos de alto nivel que buscan pruebas más claras de que la inversión en concienciación sobre seguridad está surtiendo efecto
Tanto si está perfeccionando un programa de concienciación sobre seguridad ya consolidado como si está empezando a adoptar un enfoque más orientado al riesgo en la formación de los empleados, esta guía le ofrece un marco práctico para integrar la relevancia en su estrategia.
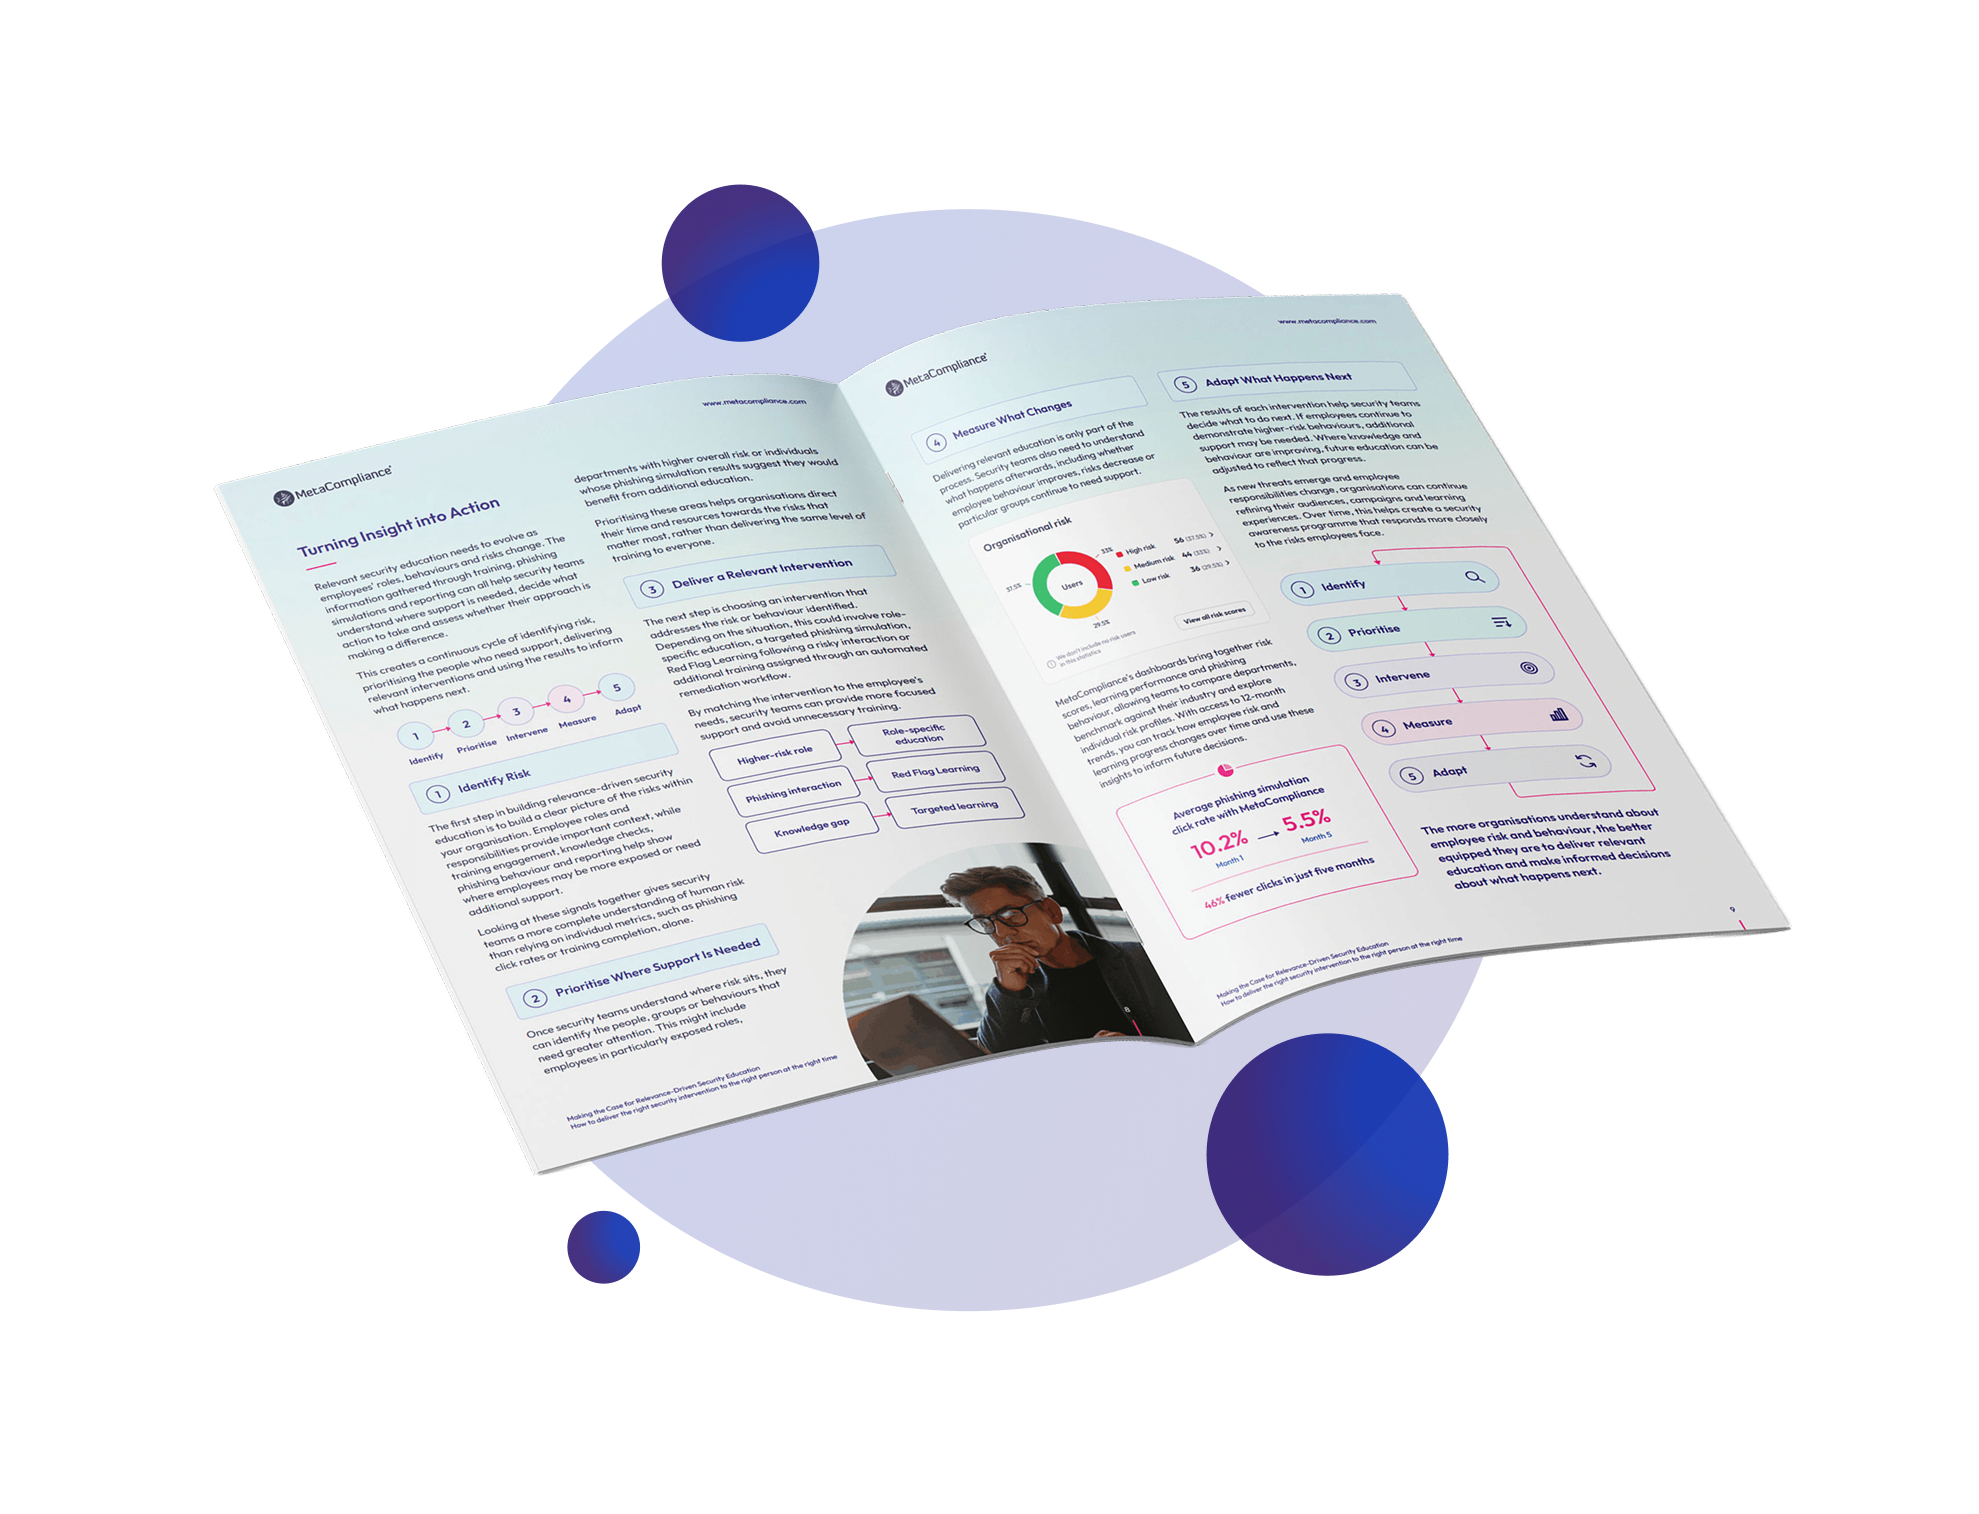

¿Está listo para empezar?
Incorpore la relevancia a su estrategia de gestión de riesgos humanos
La respuesta al riesgo cibernético humano no consiste simplemente en impartir más formación. Se trata de tomar mejores decisiones sobre quién necesita apoyo, qué tipo de intervención requiere y cuándo tendrá mayor impacto.
MetaCompliance ayuda a las organizaciones a identificar los riesgos humanos y a convertir esa información en formación en materia de seguridad más relevante y específica, lo que permite a los equipos de seguridad centrar sus esfuerzos en lo que más importa.
Descubra cómo MetaCompliance puede ayudarle a desarrollar un enfoque más orientado a la relevancia frente a los riesgos cibernéticos de origen humano.