Formazione sulla sicurezza basata sulla rilevanza
Fai in modo che ogni intervento di sicurezza sia efficace
I programmi di sensibilizzazione alla sicurezza sono più intensi che mai. La maggior parte dei dipendenti partecipa regolarmente, durante tutto l’anno, a corsi di formazione, simulazioni di phishing e comunicazioni sulla sicurezza, ma una maggiore attività non significa per forza meno rischi.
Il nostro Ripensare il rischio informatico legato alle persone ha rilevato che l’81% dei CISO ritiene che la formazione sulla sicurezza fallisca perché è troppo generica per essere percepita come rilevante a livello personale, mentre tre quarti sostengono che la rilevanza sia più importante della frequenza quando si tratta di promuovere comportamenti sicuri.
Il rischio non è uguale per tutti. Le minacce che deve affrontare chi lavora nel settore finanziario possono essere molto diverse da quelle che riguardano le risorse umane, l’IT o i vertici aziendali. Anche i dipendenti che ricoprono lo stesso ruolo possono mostrare comportamenti e livelli di rischio molto diversi.
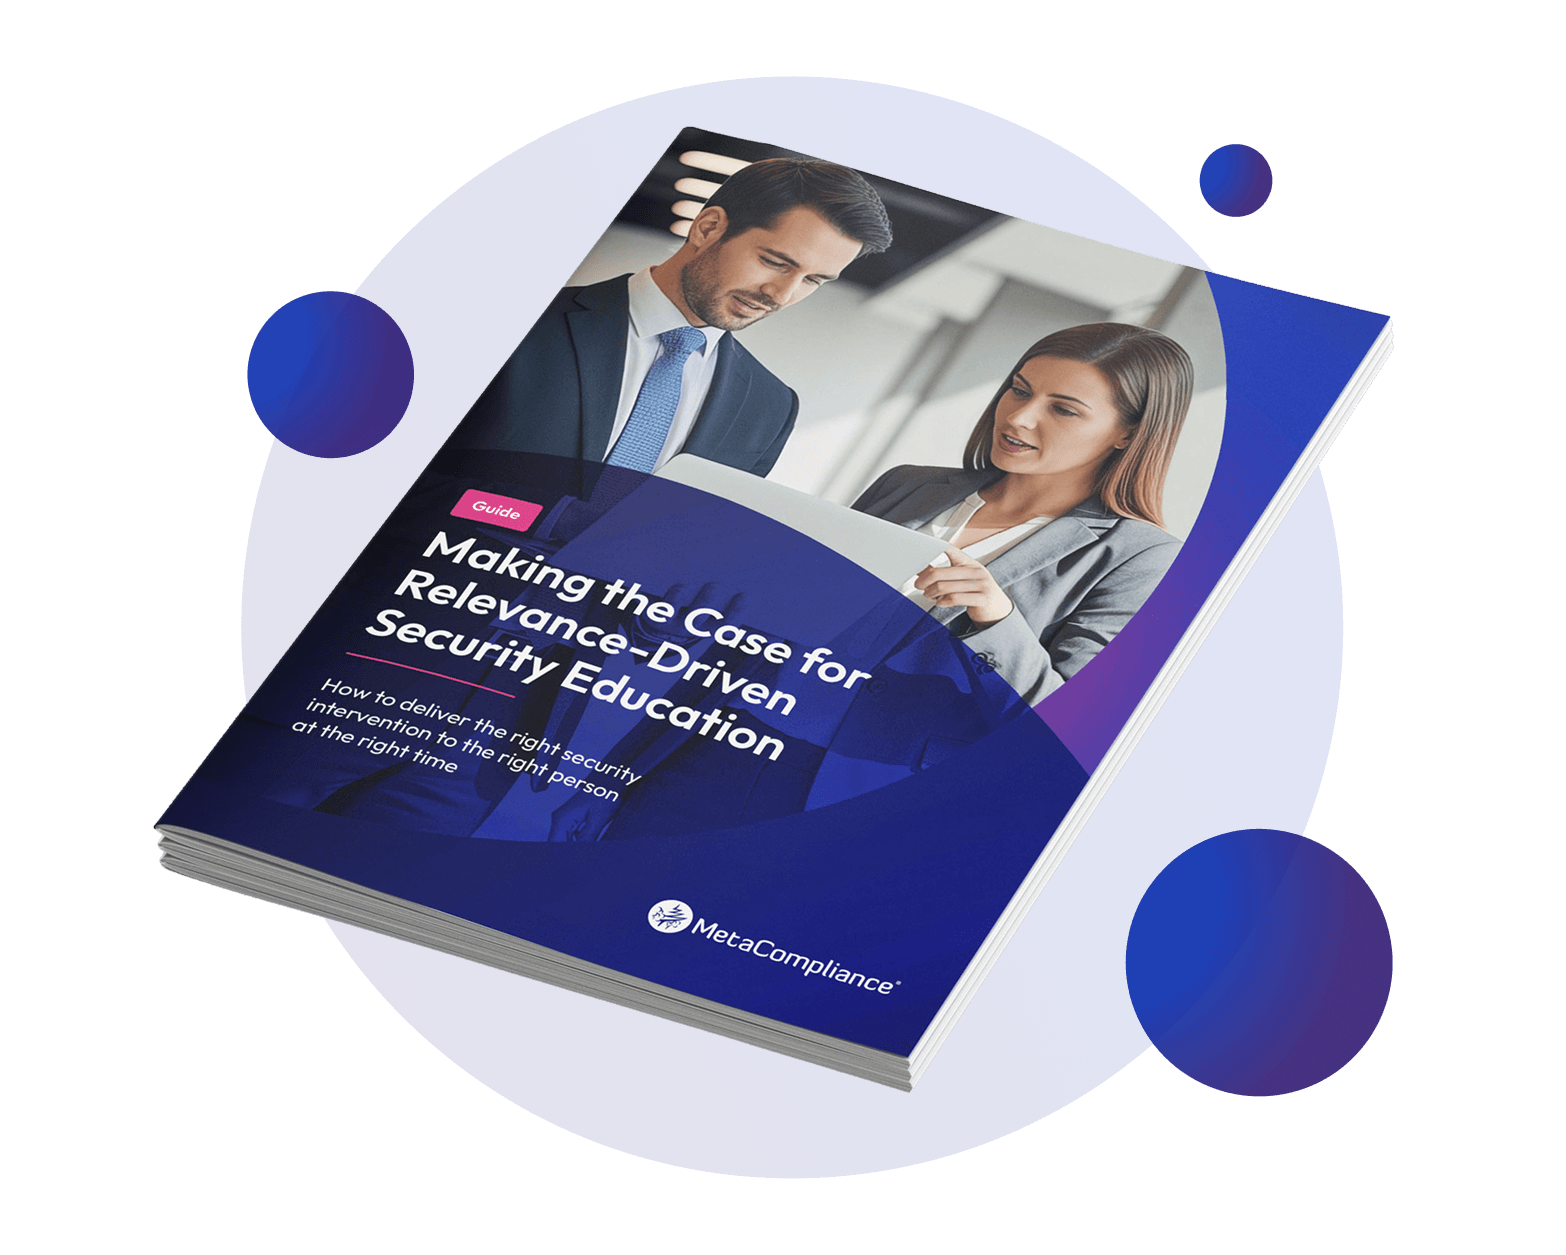
Questa guida spiega come le organizzazioni possano andare oltre le campagne generiche di sensibilizzazione sulla sicurezza e utilizzare segnali legati al ruolo, al rischio e al comportamento per rendere la formazione più mirata, tempestiva ed efficace.


Perché la pertinenza conta più della frequenza quando si tengono corsi di formazione sulla sicurezza informatica

In che modo il ruolo, il rischio e i segnali comportamentali possono aiutare a stabilire quale dipendente abbia bisogno di quale intervento di sicurezza e quando

Come gli interventi basati sul comportamento possono trasformare i momenti di rischio in opportunità di apprendimento significativo

In che modo MetaCompliance aiuta le organizzazioni a offrire una formazione mirata sulla sicurezza e ad adattare continuamente il proprio approccio
A chi è rivolta questa guida
Questa guida è pensata per i responsabili della sicurezza che vogliono rendere i propri programmi di sensibilizzazione alla sicurezza più mirati, misurabili e in grado di rispondere ai rischi legati al fattore umano.
È particolarmente utile per:
- I CISO e i responsabili della sicurezza incaricati di ridurre il rischio informatico legato al fattore umano
- Professionisti della sensibilizzazione alla sicurezza che vogliono andare oltre le campagne di formazione generiche
- I team di gestione dei rischi e della conformità che cercano un approccio più mirato alla formazione dei dipendenti
- I team IT e di sicurezza informatica che utilizzano dati sul phishing e sul comportamento per comprendere i rischi legati ai dipendenti
- I dirigenti senior che cercano prove più chiare del fatto che gli investimenti nella sensibilizzazione alla sicurezza stiano facendo la differenza
Che tu stia evolvendo un programma di sensibilizzazione alla sicurezza già consolidato o che tu stia iniziando ad adottare un approccio più orientato al rischio nella formazione dei dipendenti, questa guida offre un quadro pratico per rendere la rilevanza parte integrante della tua strategia.

Sei pronto a iniziare?
Rendi la rilevanza parte integrante della tua strategia di gestione dei rischi legati al fattore umano
La risposta al rischio informatico legato al fattore umano non sta semplicemente in una maggiore formazione. Sta nel prendere decisioni migliori su chi ha bisogno di supporto, di quale intervento ha bisogno e quando questo avrà il massimo impatto.
MetaCompliance aiuta le organizzazioni a identificare i rischi legati al fattore umano e a trasformare queste informazioni in una formazione sulla sicurezza più pertinente e mirata, aiutando i team di sicurezza a concentrare i propri sforzi dove contano di più.
Scopri come MetaCompliance può aiutarti a sviluppare un approccio più mirato al rischio informatico legato al fattore umano.